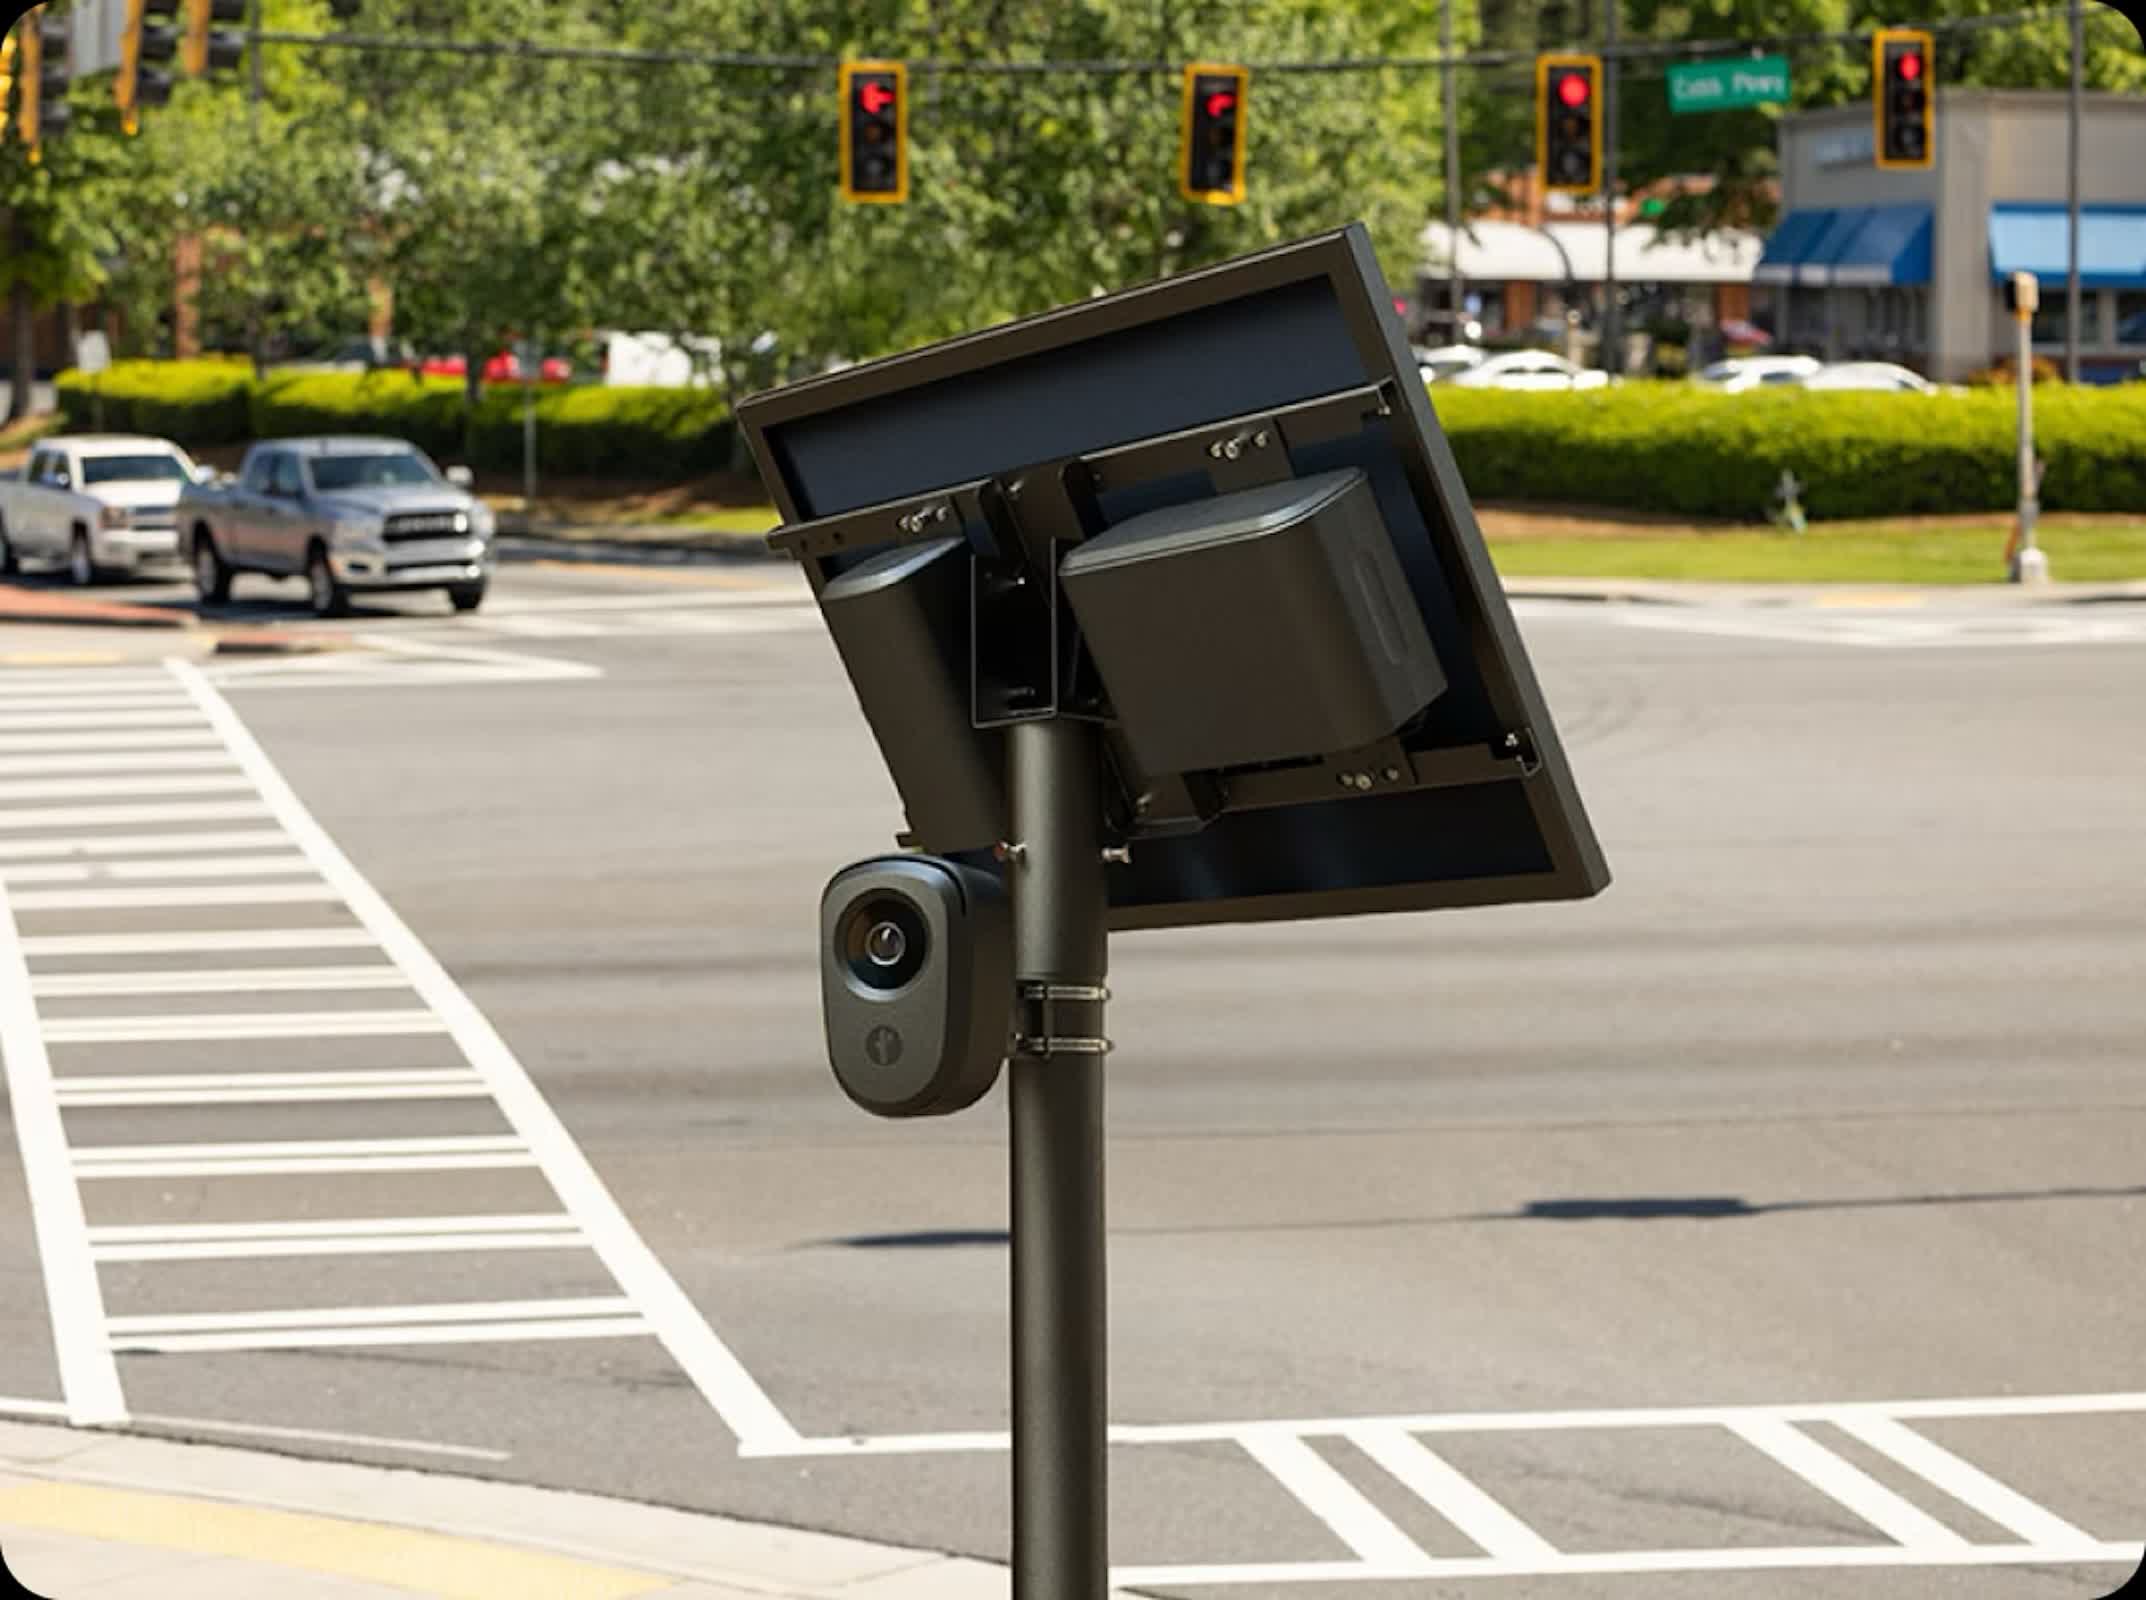
Kendisine stegan0gram adını veren bir grup, ABD’de yaygın kullanılan Flock Safety kameralarından birini yerinden söküp tersine mühendislik yaptığını açıkladı. Grup, kamerayı ve bağlı güneş enerjisi ekipmanını etkisiz hale getirdikten sonra cihazın içindeki verileri kopyaladığını söylüyor.
Ortaya çıkan bulgular, bu sistemlerin sahada nasıl çalıştığına dair şimdiye kadarki en somut örneklerden birini sunuyor. WIRED ve 404 Media’ya paylaşılan verilere göre ele geçirilen tek bir cihazda 27.321 kısa video klip, yaklaşık 1,6 milyon görüntü ve şifreli bölümlere erişim sağlayan bir anahtar bulundu. Kayıtların yaklaşık 21 günlük bir dönemi kapsadığı, bu süre içinde de kameranın on binlerce aracı görüntülediği belirtiliyor.
Dosyalar, Flock kameralarının yalnızca plaka okumakla sınırlı kalmadığını da gösteriyor. İncelemelerde sistemin araçların yanı sıra çevredeki başka unsurları da algıladığı, bazı karelerde plaka benzeri görünen farklı nesnelerin de işaretlenebildiği aktarıldı. Bu da cihazın sahada sürekli görüntü toplayıp içinden belirli verileri ayıklayan bir yapıyla çalıştığına işaret ediyor.
En dikkat çekici noktalardan biri ise erişim anahtarının doğrudan cihaz üzerinde bulunması oldu. Bu detay, fiziksel olarak ele geçirilen bir cihazdan ne kadar veri çıkarılabileceği konusunda yeni soru işaretleri yarattı. Flock Safety ise yaptığı açıklamada kameranın izinsiz sökülmesi ve kurcalanmasının yasa dışı olduğunu vurguladı. Şirket ayrıca güvenlik açıklarının sorumlu bildirim süreçleri üzerinden kendilerine iletilmesini istedi.
Flock Safety’nin resmi belgelerinde verilerin cihazdan buluta şifreli bağlantıyla aktarıldığı ve bulutta da şifreli biçimde saklandığı belirtiliyor. Ancak son olay, fiziksel erişim sağlanan bir cihazın pratikte ne kadar korunabildiği tartışmasını yeniden gündeme taşıdı. Özellikle kolluk kuvvetleri ve yerel yönetimler tarafından kullanılan bu tür gözetim sistemlerinde, cihaz güvenliği ile veri güvenliğinin ayrı ayrı ele alınması gerektiği bir kez daha ortaya çıktı.
Kaynak: www.techspot.com


