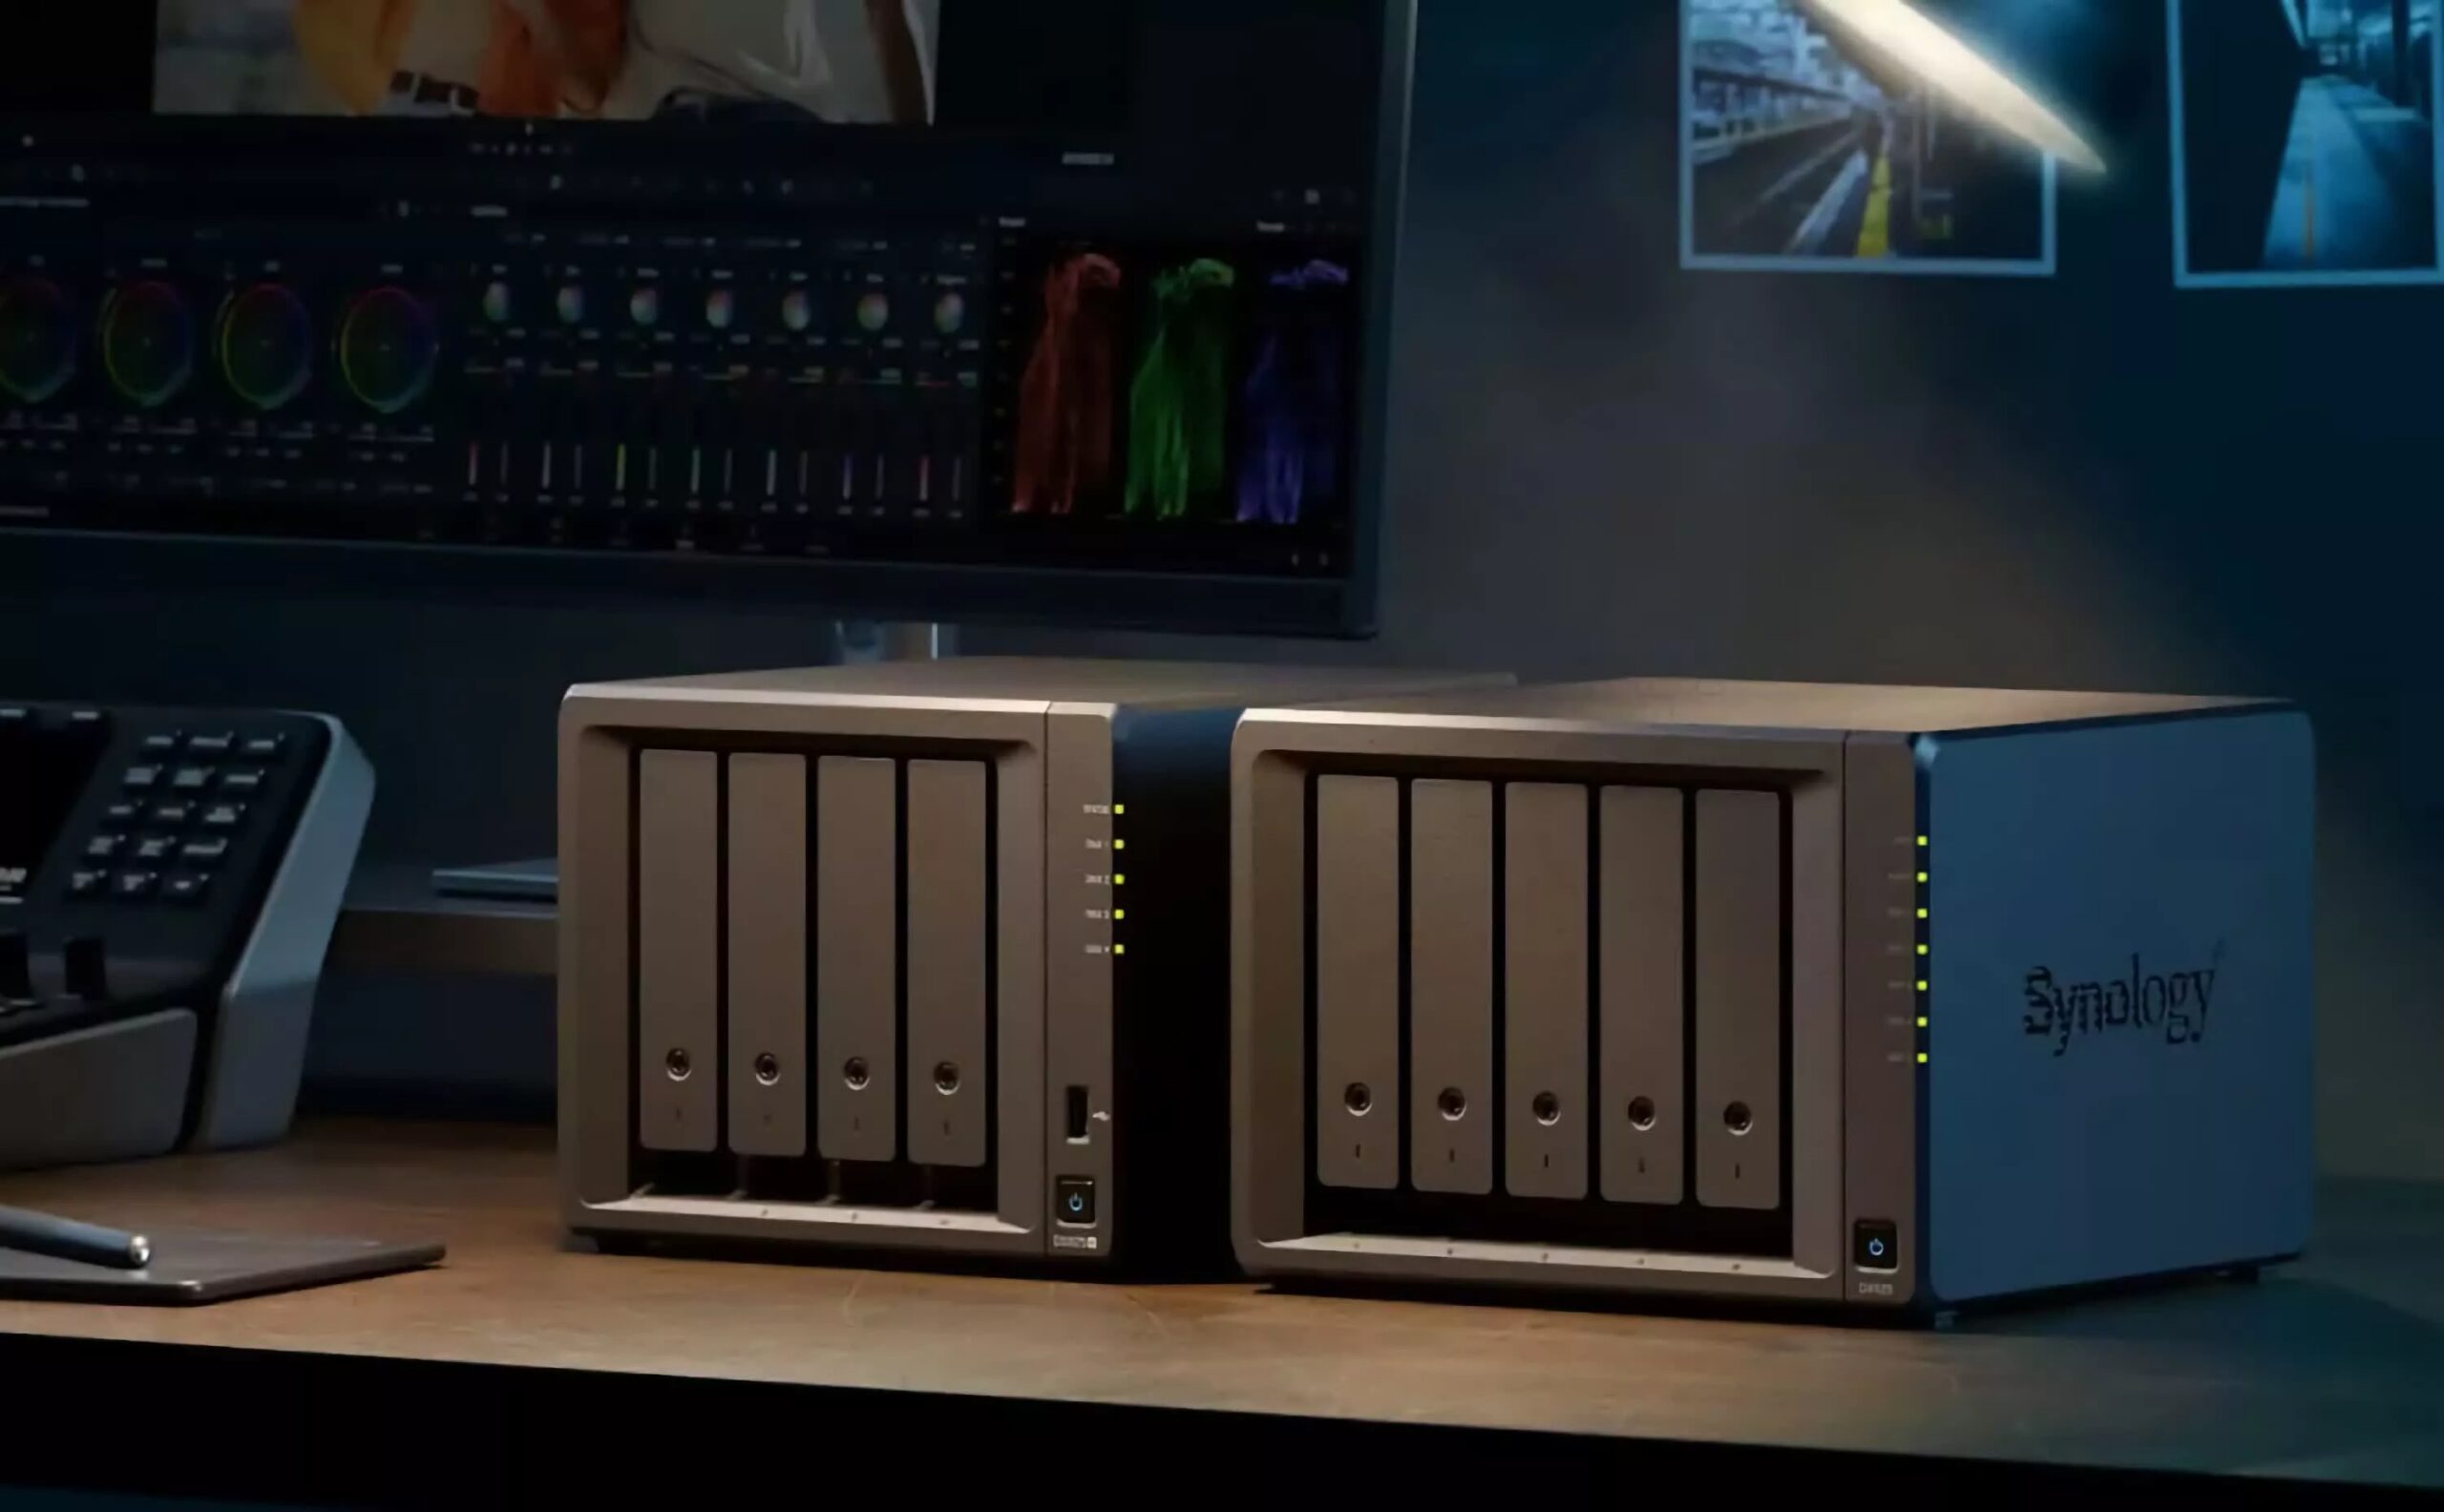
Synology, NAS cihazlarında kullanılan DiskStation Manager (DSM) için iki güvenlik açığını gideren güncellemeler yayımladı. Açıklardan biri kritik seviyede. Her iki açık da saldırganların oturum açmadan uzaktan işlem yapmasına imkân verebiliyor.
CVE-2026-76954 kodlu kritik açık, DSM’nin kimlik doğrulama arayüzündeki bir SQL sorgusu hatasından kaynaklanıyor. Synology’ye göre bu açık, saldırganların cihazdaki dosyaları okumasına veya değiştirmesine ve hizmeti aksatmasına yol açabilir. Açığın önem derecesi 10 üzerinden 9,8 olarak belirlendi.
CVE-2026-85101 kodlu ikinci açık ise rsync bileşenindeki kimlik doğrulama kontrolünü aşmaya imkân veriyor. Bu açık üzerinden belirli dosyalar okunabiliyor, dosyalara veri yazılabiliyor ve sınırlı hizmet aksatma saldırıları gerçekleştirilebiliyor. Synology bu açığı 8,6 puanla “önemli” seviyede değerlendiriyor.
Synology, etkilenen DSM 7.2.1, 7.2.2, 7.3 ve 7.4 sürümleri için düzeltmeleri yayımladı. Kullanıcıların cihazlarındaki DSM sürümünü kontrol edip kendi sürüm dalına uygun güncellemeyi yüklemesi gerekiyor. Şirketin güvenlik duyurusunda güncelleme dışında bir geçici önlem belirtilmiyor.
Kaynak: www.techspot.com