

Dokei
Uzman
- Katılım
- 4 Nisan 2025
- Mesajlar
- 37
- Beğeniler
- 12
Herkese merhaba, öncelikle ben eski fotoğraflara bakmak için flash bellekleri PC'ye takıp kontrol ediyordum. Eski bir tane flasha gelince taktım, çalışmadı; sonra çoklayıcıdan taktım, çalıştı. Microsoft tara ve onar ya da taramadan devam et dedi, ben de taramadan devam ettim biçimlendirmesin diye. Sonra birden Windows Defender tehdit bulundu yazdı, ben de ani refleks olarak USB'yi çıkardım ve logda.
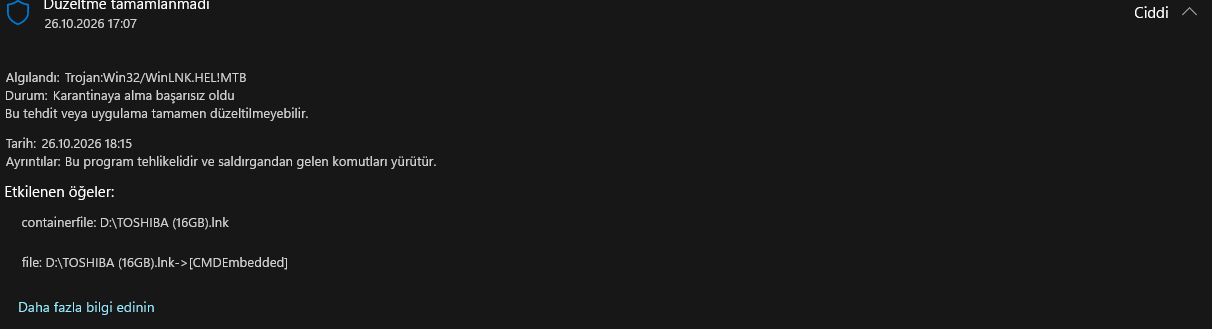
Böyle bir şey ile karşılaştım ve kararımı sorguladım. İçinde kalsa Defender bunu silecek miydi çünkü karantinaya alınamadı diyor.
Sonrasında yaptıklarım;
Tam tarama ile offline tarama bir şey bulamadı.
Process Explorer'dan imzalara baktım, birkaç tane kernel seviyesi şeylerin yolları engellenmişti. Onlar hariç bulabildiğim tek şey.

Oldu ve Webroot trojan olarak gösteriyor ama imzasına bakınca Microsoft Corp tarafından imzalanmış gözüküyor (hem PC'den hem de VirusTotal'dan baktım).
Sonra da Autoruns'tan baktım.
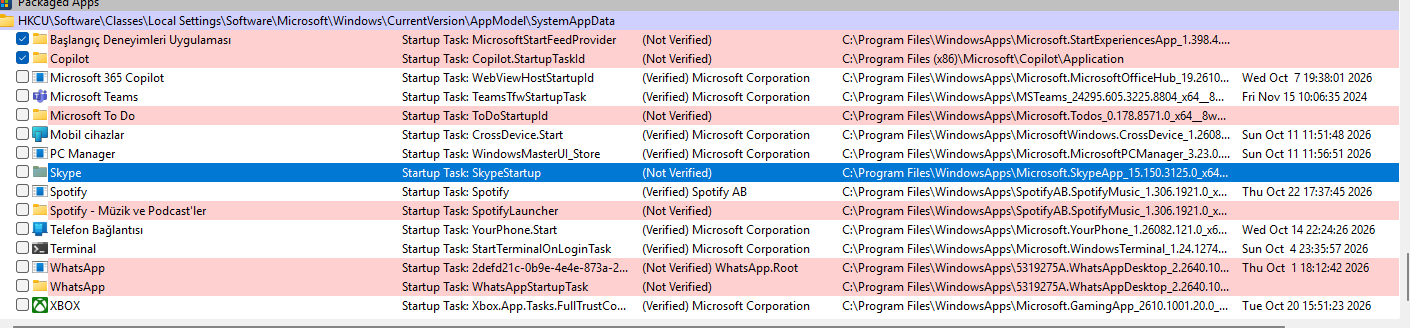
Bunlar tek gözüme çarptı ve görev yöneticisinde.
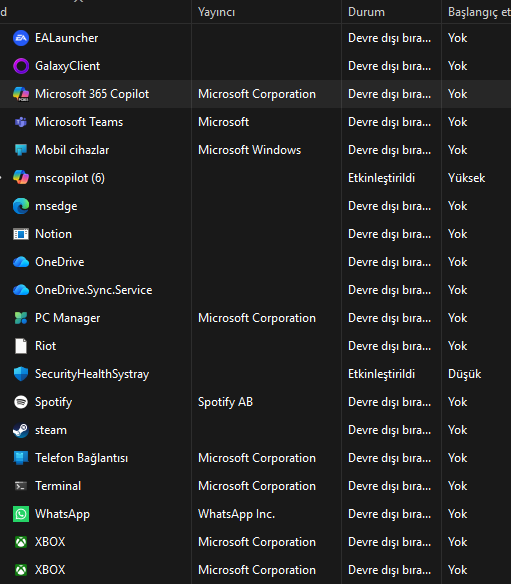
Böyle gözüküyor Riot ve Notion silmiş olmama rağmen.
Dikkatimi çekenler;
Başka bir USB taktığımda ondan sonra wallpaper gitti, siyah oldu.
Process Explorer'da kırmızı olup kapananlardan bir tanesinin ismi farklıydı ama aniden kapandı ve yetişemedim incelemeye. Bir tane servisin ismiydi ama yanlış yazılmış gibiydi, emin değilim.
Hemen aklıma Malwarebytes indirmek geldi ama sanırım Türkiye'de yasaklanmış, indiremedim.
Çok uzun yazdım, kusura bakmayın ama endişeliyim. İndirdiğim her şeyi kontrol ederdim internette, bu yüzden virüsten korkmazdım ama en beklenmedik yerden geldi. Sizce ne yapmam lazım? Bana yardımcı olursanız çok sevinirim.
Böyle bir şey ile karşılaştım ve kararımı sorguladım. İçinde kalsa Defender bunu silecek miydi çünkü karantinaya alınamadı diyor.
Sonrasında yaptıklarım;
Tam tarama ile offline tarama bir şey bulamadı.
Process Explorer'dan imzalara baktım, birkaç tane kernel seviyesi şeylerin yolları engellenmişti. Onlar hariç bulabildiğim tek şey.
Oldu ve Webroot trojan olarak gösteriyor ama imzasına bakınca Microsoft Corp tarafından imzalanmış gözüküyor (hem PC'den hem de VirusTotal'dan baktım).
Sonra da Autoruns'tan baktım.
Bunlar tek gözüme çarptı ve görev yöneticisinde.
Böyle gözüküyor Riot ve Notion silmiş olmama rağmen.
Dikkatimi çekenler;
Başka bir USB taktığımda ondan sonra wallpaper gitti, siyah oldu.
Process Explorer'da kırmızı olup kapananlardan bir tanesinin ismi farklıydı ama aniden kapandı ve yetişemedim incelemeye. Bir tane servisin ismiydi ama yanlış yazılmış gibiydi, emin değilim.
Hemen aklıma Malwarebytes indirmek geldi ama sanırım Türkiye'de yasaklanmış, indiremedim.
Çok uzun yazdım, kusura bakmayın ama endişeliyim. İndirdiğim her şeyi kontrol ederdim internette, bu yüzden virüsten korkmazdım ama en beklenmedik yerden geldi. Sizce ne yapmam lazım? Bana yardımcı olursanız çok sevinirim.


