


Konu Başlıkları Gizle
Bugün gelen bir iş başvurusu/e işe alım mailini incelerken oldukça bariz bir phishing kampanyasına denk geldim.
Mail, kendisini Louis Vuitton Talent Team olarak tanıtıyor ve “Your experience lines up with an opening” başlığıyla üç farklı uzaktan çalışma pozisyonu öneriyor. Maildeki bağlantı ise:
Alan adı ilk bakışta resmi bir işe alım sitesi izlenimi vermek için özellikle seçilmiş. Ancak Louis Vuitton'a ait resmi bir alan adı değil.
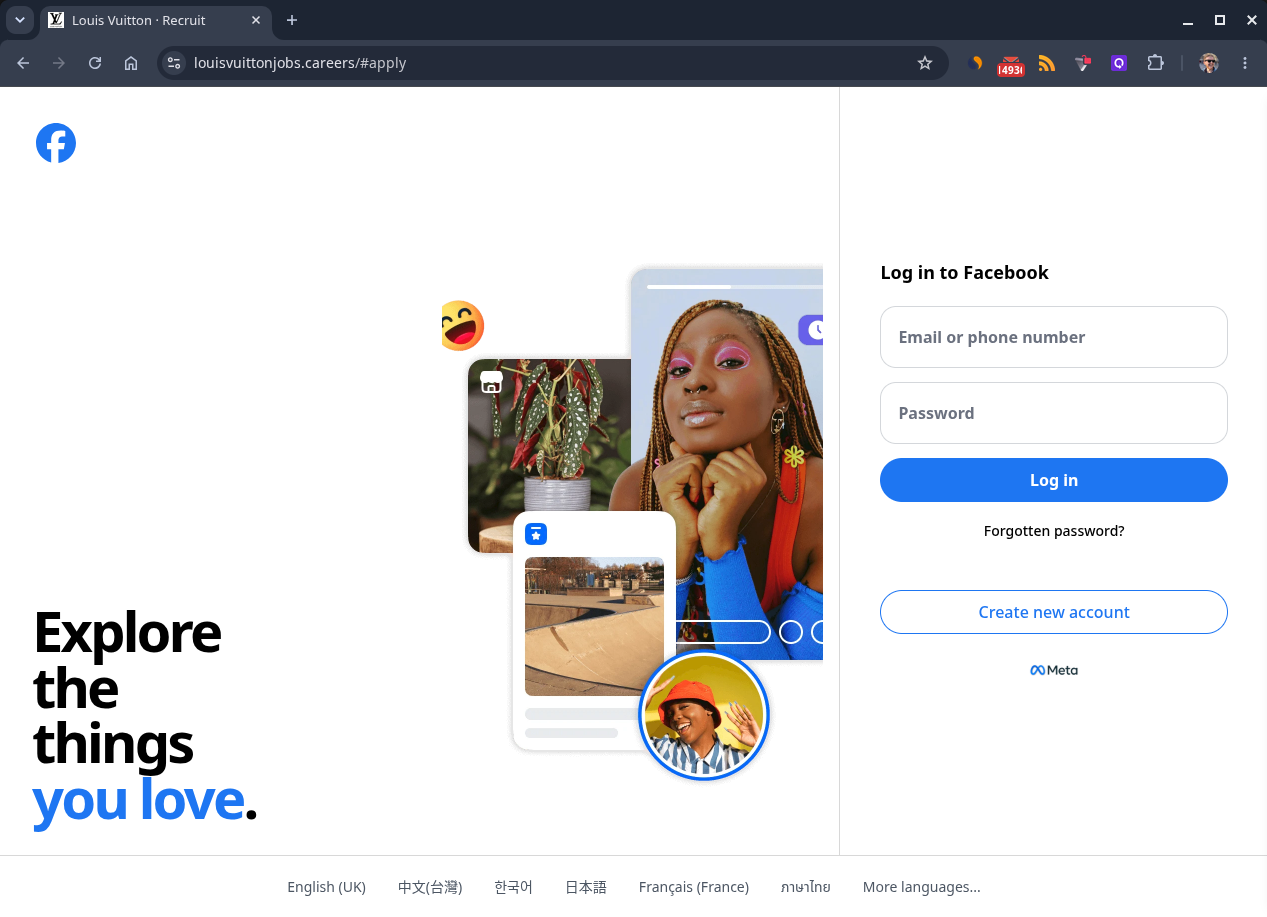
Daha önemlisi, bağlantı açıldığında kullanıcı sahte bir başvuru sayfasına yönlendiriliyor ve Facebook giriş ekranı gösteriliyor. Amaç, kullanıcıyı Facebook e-posta/telefon ve şifresini girmeye ikna ederek hesap bilgilerini ele geçirmek gibi görünüyor.
Orijinal EML dosyasındaki header'lara göre:
Mail içerisindeki bağlantı ise doğrudan:
adresine gidiyor.
Bu detay önemli çünkü “mail Xero'dan geliyor, demek ki güvenilir” şeklinde düşünmek kesinlikle yanlış. Burada Xero'nun altyapısının kötüye kullanılması söz konusu.
Yani birkaç gün önce kaydedilmiş bir alan adı üzerinden Louis Vuitton taklidi yapılıyor ve kullanıcılar Facebook giriş bilgilerini vermeye yönlendiriliyor.
Eğer bu bağlantıya tıklayıp Facebook kullanıcı adı/şifrenizi girdiyseniz:
Özellikle burada dikkat edilmesi gereken nokta şu:
Bir phishing mailinin SPF, DKIM ve DMARC kontrollerinden geçmesi, mailin içeriğinin güvenilir olduğu anlamına gelmez.
Bu örnekte teknik olarak gerçek Xero altyapısından gönderilmiş bir mesaj, tamamen başka bir alan adına yönlendirerek Louis Vuitton ve Facebook taklidi yapan bir phishing sitesine trafik çekmek için kullanılmış.
Mail, kendisini Louis Vuitton Talent Team olarak tanıtıyor ve “Your experience lines up with an opening” başlığıyla üç farklı uzaktan çalışma pozisyonu öneriyor. Maildeki bağlantı ise:
louisvuittonjobs.careersAlan adı ilk bakışta resmi bir işe alım sitesi izlenimi vermek için özellikle seçilmiş. Ancak Louis Vuitton'a ait resmi bir alan adı değil.
Daha önemlisi, bağlantı açıldığında kullanıcı sahte bir başvuru sayfasına yönlendiriliyor ve Facebook giriş ekranı gösteriliyor. Amaç, kullanıcıyı Facebook e-posta/telefon ve şifresini girmeye ikna ederek hesap bilgilerini ele geçirmek gibi görünüyor.
Mailin teknik incelemesi
İşin ilginç tarafı, mail doğrudan saldırganın kendi mail sunucusundan gelmiyor.Orijinal EML dosyasındaki header'lara göre:
- From: [email protected]
- Reply-To: [email protected]
- Gönderen IP: 198.244.57.61
- SPF: PASS
- DKIM: PASS
- DMARC: PASS
Mail içerisindeki bağlantı ise doğrudan:
https://louisvuittonjobs.careers/#xero3kd9xa/scheduleadresine gidiyor.
Bu detay önemli çünkü “mail Xero'dan geliyor, demek ki güvenilir” şeklinde düşünmek kesinlikle yanlış. Burada Xero'nun altyapısının kötüye kullanılması söz konusu.
Alan adı da yeni
WHOIS bilgilerine göre louisvuittonjobs.careers 25 Eylül 2026'da kaydedilmiş. Registrar olarak Name.com görünüyor ve DNS tarafında Cloudflare kullanılıyor.Yani birkaç gün önce kaydedilmiş bir alan adı üzerinden Louis Vuitton taklidi yapılıyor ve kullanıcılar Facebook giriş bilgilerini vermeye yönlendiriliyor.
Ne yapmalı?
Bu siteye kesinlikle Facebook bilgilerinizi girmeyin.Eğer bu bağlantıya tıklayıp Facebook kullanıcı adı/şifrenizi girdiyseniz:
- Facebook şifrenizi hemen değiştirin.
- Aynı şifreyi kullandığınız diğer hesapların şifrelerini de değiştirin.
- Facebook'taki aktif oturumları kontrol edip tanımadığınız oturumları kapatın.
- İki faktörlü kimlik doğrulamayı etkinleştirin.
- Gelen maili silmeden önce mümkünse orijinal EML/header bilgileriyle saklayın.
Özellikle burada dikkat edilmesi gereken nokta şu:
Bir phishing mailinin SPF, DKIM ve DMARC kontrollerinden geçmesi, mailin içeriğinin güvenilir olduğu anlamına gelmez.
Bu örnekte teknik olarak gerçek Xero altyapısından gönderilmiş bir mesaj, tamamen başka bir alan adına yönlendirerek Louis Vuitton ve Facebook taklidi yapan bir phishing sitesine trafik çekmek için kullanılmış.
Son düzenleme:


