- Katılım
- 30 Ocak 2025
- Mesajlar
- 5.696
- Makaleler
- 13
- Çözümler
- 114
- Beğeniler
- 9.368
PHP web yazılımında tehlikeli bir güvenlik açığı ortaya çıktı. Bu açıktan yararlanan saldırganlar, sunucuların kontrolünü ele geçirebiliyor ve bilgilere ulaşabiliyorlar.
Neler yapmalısınız?
1. Sitenizin yedeğini alın.
2. Kayıtları okuyun ve şüpheli bir giriş varsa derhal müdahele edin.
3. Türkiye saatiyle saat 17:00'da PHP tarafından yayınlanacak güncellemeyi kurun.
Ek notlar:
1. Windows XAMPP ile site yayınladıysanız, Xampp bir süredir kendini yenilemediğinden zaten bu açıktan etkilenir.
2. Siteniz aktif trafik almıyorsa geçici olarak bir HTML dosyası ile erişime kapatabilirsiniz.
3. Cloudflare kullanıyorsanız ve Dashboard'ta gelen öneriler varsa mutlaka takip edin.
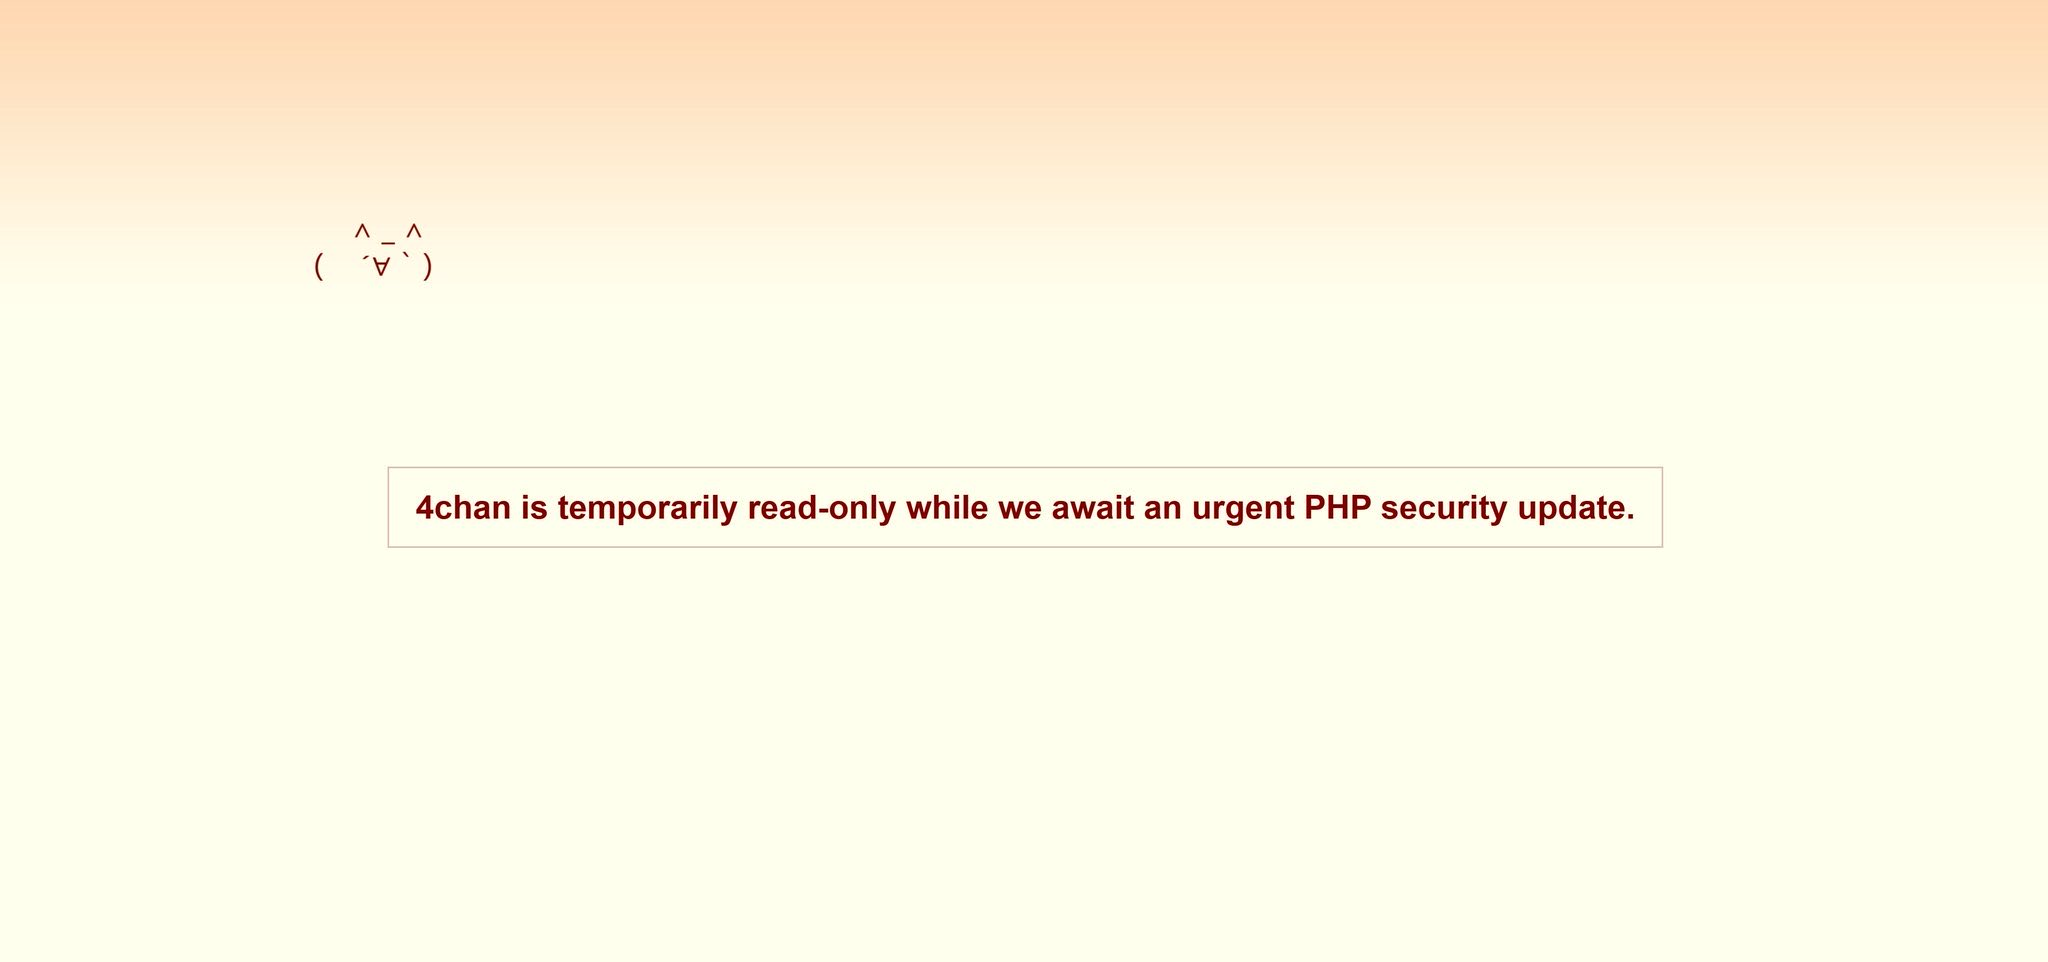
Bazı web siteleri, geçici olarak kapanmayı seçti:
Daha teknik detaylar ve kaynaklar:

 www.php.net
Neler yapmalısınız?
1. Sitenizin yedeğini alın.
2. Kayıtları okuyun ve şüpheli bir giriş varsa derhal müdahele edin.
3. Türkiye saatiyle saat 17:00'da PHP tarafından yayınlanacak güncellemeyi kurun.
Ek notlar:
1. Windows XAMPP ile site yayınladıysanız, Xampp bir süredir kendini yenilemediğinden zaten bu açıktan etkilenir.
2. Siteniz aktif trafik almıyorsa geçici olarak bir HTML dosyası ile erişime kapatabilirsiniz.
3. Cloudflare kullanıyorsanız ve Dashboard'ta gelen öneriler varsa mutlaka takip edin.
Bazı web siteleri, geçici olarak kapanmayı seçti:
Daha teknik detaylar ve kaynaklar:
PHP: News Archive - 2026
PHP is a popular general-purpose scripting language that powers everything from your blog to the most popular websites in the world.
www.php.net