

Superuser do
Üstün
- Katılım
- 16 Temmuz 2026
- Mesajlar
- 859
- Makaleler
- 4
- Çözümler
- 5
- Beğeniler
- 698


Selamlar dostlar,
Kick'te birden fazla kanalda moderatörlük yaparken aynı kullanıcıyı her kanalda tek tek banlamak oldukça zahmetli olabiliyor. Bu sorunu çözmek için AI Assist desteğiyle geliştirdiğim Magnetosphere adlı açık kaynaklı tarayıcı eklentisini sizlerle paylaşmak istiyorum.
MAGNETOSPHERE NEDİR?
Magnetosphere, birden fazla Kick kanalını yöneten moderatörler için ortak bir ban listesi sunuyor. Bir trolü veya spam botunu her kanalda ayrı ayrı banlamak yerine kullanıcı adını bir kez girerek listedeki kanallarda ban işlemini tek yerden başlatabiliyorsun.
Kimin, kimi, ne zaman ve hangi nedenle banladığı da kayıt altında tutuluyor. Eklentiyi tek başına kullanabilir veya ekip arkadaşlarınla ortak bir liste oluşturabilirsin.
ÖNE ÇIKAN ÖZELLİKLER
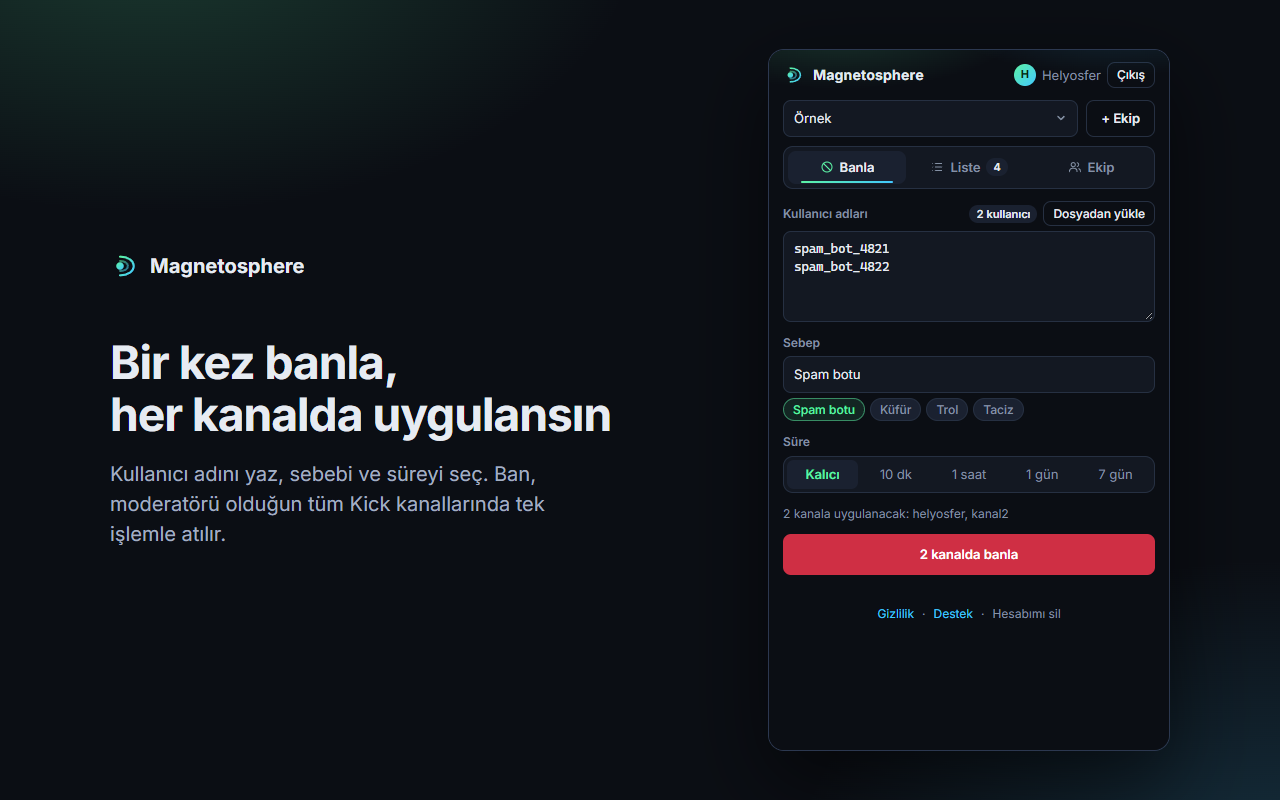
Banlama ekranı:
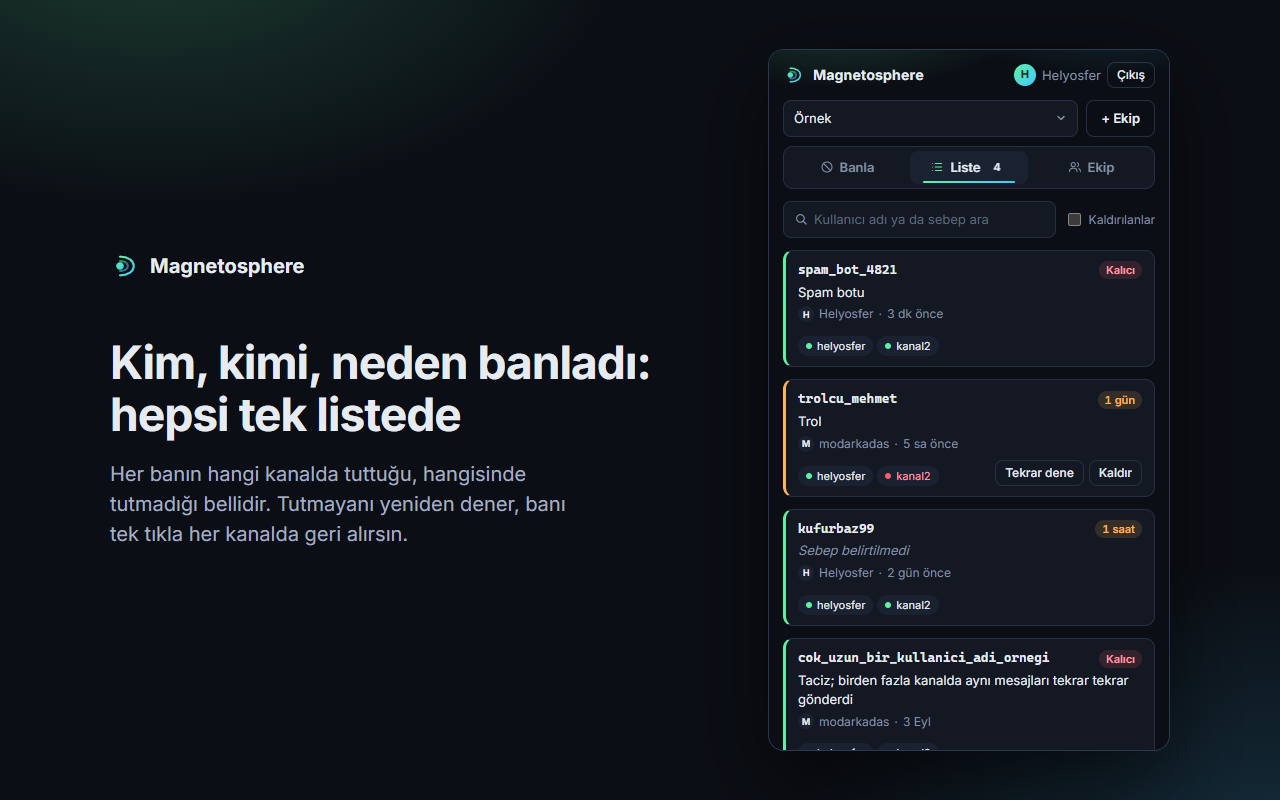
Ban geçmişi ve kanal bazında sonuçlar:
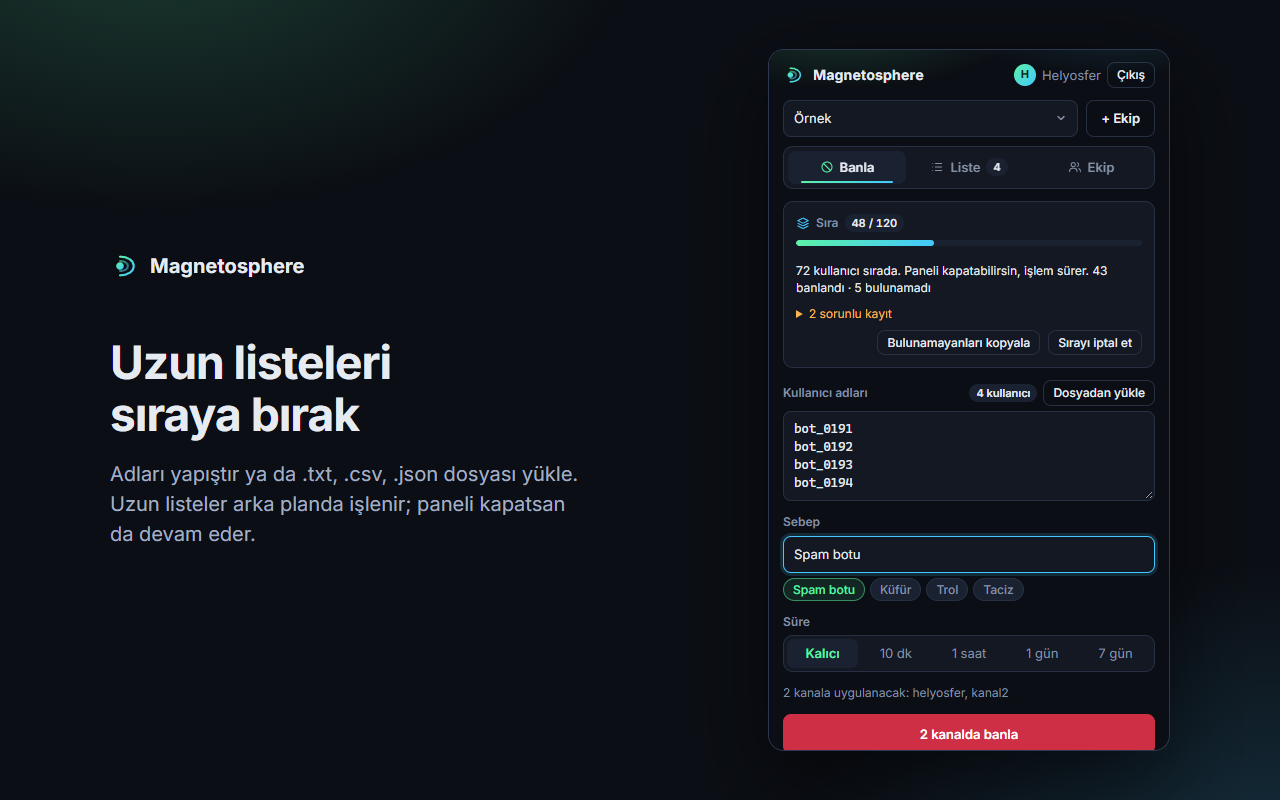
Arka plan işlem sırası:
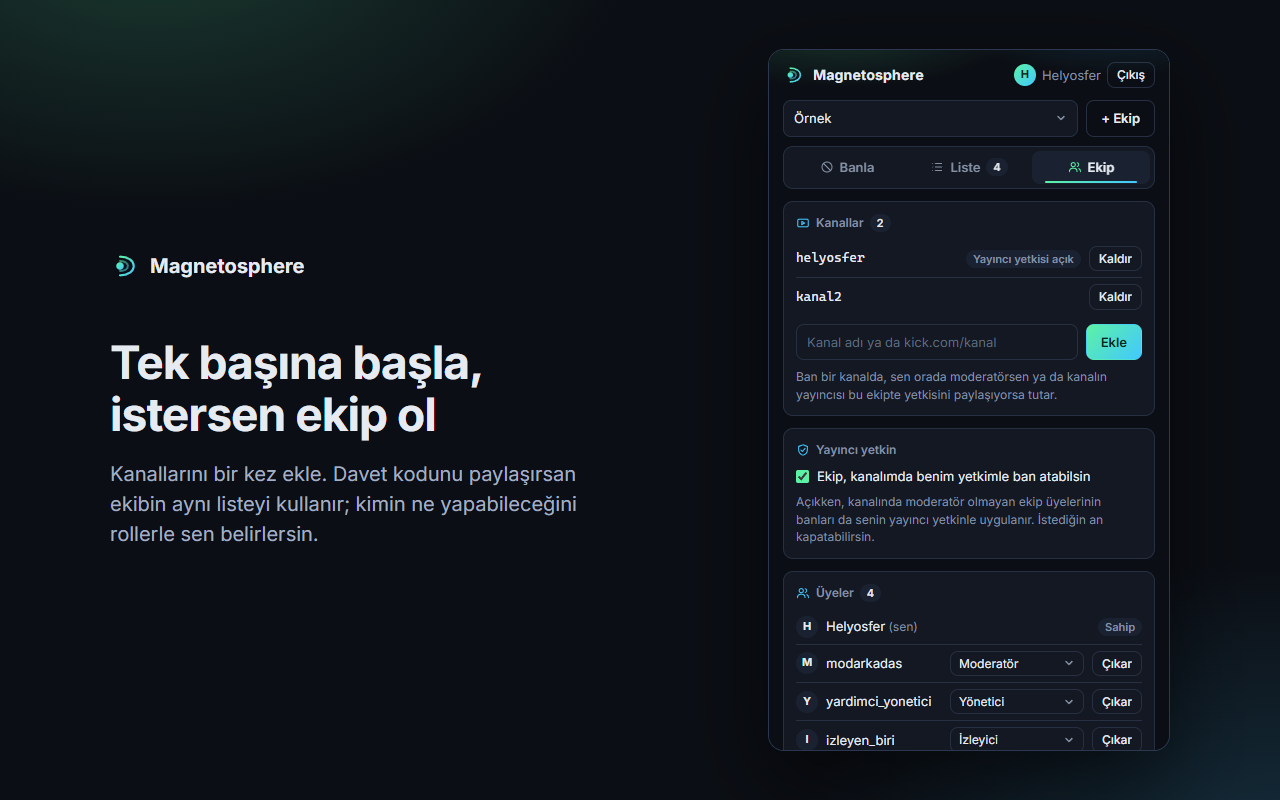
Ekip yönetimi ve roller:
NASIL BAŞLANIR?
AÇIK KAYNAK
Magnetosphere GPL-3.0 lisansıyla yayımlanıyor. Kaynak kodunu inceleyebilir ve projeye katkıda bulunabilirsin.
LİNKLER
Chrome Web Store: Magnetosphere - Chrome Web Mağazası
GitHub / kaynak kodu: GitHub - Helyosfer/magnetosphere: Kick moderasyon ekipleri için ortak ban listesi: bir kullanıcıyı ekibin tüm kanallarında tek işlemle banla.
Gizlilik politikası: Magnetosphere Gizlilik Politikası
Destek ve geri bildirim: [email protected]
Her türlü görüş, öneri ve hata bildirimi benim için çok değerli. Deneyip yorumlarınızı paylaşırsanız sevinirim.
Not: Magnetosphere, Kick ile bağlantılı değildir ve Kick tarafından onaylanmamıştır.
Kick'te birden fazla kanalda moderatörlük yaparken aynı kullanıcıyı her kanalda tek tek banlamak oldukça zahmetli olabiliyor. Bu sorunu çözmek için AI Assist desteğiyle geliştirdiğim Magnetosphere adlı açık kaynaklı tarayıcı eklentisini sizlerle paylaşmak istiyorum.
MAGNETOSPHERE NEDİR?
Magnetosphere, birden fazla Kick kanalını yöneten moderatörler için ortak bir ban listesi sunuyor. Bir trolü veya spam botunu her kanalda ayrı ayrı banlamak yerine kullanıcı adını bir kez girerek listedeki kanallarda ban işlemini tek yerden başlatabiliyorsun.
Kimin, kimi, ne zaman ve hangi nedenle banladığı da kayıt altında tutuluyor. Eklentiyi tek başına kullanabilir veya ekip arkadaşlarınla ortak bir liste oluşturabilirsin.
ÖNE ÇIKAN ÖZELLİKLER
- Çoklu kanal desteği: Tek işlemle birden fazla kanalda kalıcı ban veya 10 dakika ile 7 gün arasında süreli uzaklaştırma.
- Toplu ban: Kullanıcı adlarını yapıştırabilir ya da .txt, .csv ve .json dosyaları yükleyebilirsin.
- Arka planda işlem: Uzun listeler sıraya alınır; paneli kapatsan bile işlem devam eder.
- Ortak ban geçmişi: Kimin, kimi, ne zaman, neden banladığını ve işlemin hangi kanalda başarılı olduğunu görebilirsin.
- Tekrar deneme ve geri alma: Başarısız işlemleri yeniden deneyebilir, banları tüm kanallarda tek işlemle kaldırabilirsin.
- Hızlı banlama: Kick'te bir kullanıcı adını seçip sağ tıklayarak ban işlemini başlatabilirsin.
- Ekip yönetimi: Sahip, yönetici, moderatör ve izleyici rolleriyle erişimi düzenleyebilirsin.
Banlama ekranı:
Ban geçmişi ve kanal bazında sonuçlar:
Arka plan işlem sırası:
Ekip yönetimi ve roller:
NASIL BAŞLANIR?
- Eklentiyi Chrome Web Store üzerinden yükle ve Kick hesabınla giriş yap.
- Tek başına kullanmak için "Tek başıma başla" seçeneğini seç veya bir ekibin davet kodunu gir.
- Moderatörlük yaptığın kanalları ekle ve ban işlemlerini tek yerden yönet.
AÇIK KAYNAK
Magnetosphere GPL-3.0 lisansıyla yayımlanıyor. Kaynak kodunu inceleyebilir ve projeye katkıda bulunabilirsin.
LİNKLER
Chrome Web Store: Magnetosphere - Chrome Web Mağazası
GitHub / kaynak kodu: GitHub - Helyosfer/magnetosphere: Kick moderasyon ekipleri için ortak ban listesi: bir kullanıcıyı ekibin tüm kanallarında tek işlemle banla.
Gizlilik politikası: Magnetosphere Gizlilik Politikası
Destek ve geri bildirim: [email protected]
Her türlü görüş, öneri ve hata bildirimi benim için çok değerli. Deneyip yorumlarınızı paylaşırsanız sevinirim.
Not: Magnetosphere, Kick ile bağlantılı değildir ve Kick tarafından onaylanmamıştır.


