Dokei

Uzman
Katılım
4 Nisan 2025
Mesajlar
39
Beğeniler
13
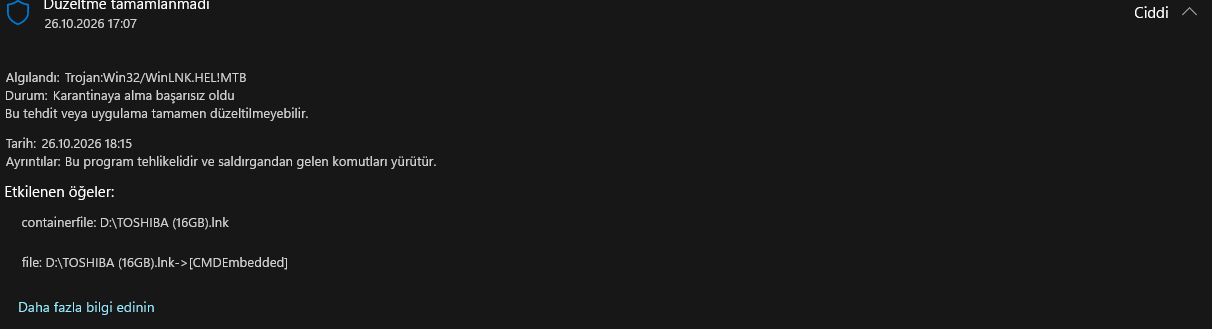
Herkese merhaba, öncelikle ben eski fotoğraflara bakmak için flash bellekleri PC'ye takıp kontrol ediyordum. Eski bir tane flasha gelince taktım, çalışmadı; sonra çoklayıcıdan taktım, çalıştı. Microsoft tara ve onar ya da taramadan devam et dedi, ben de taramadan devam ettim biçimlendirmesin diye. Sonra birden Windows Defender tehdit bulundu yazdı, ben de ani refleks olarak USB'yi çıkardım ve logda.
1793028157605.webp


Böyle bir şey ile karşılaştım ve kararımı sorguladım. İçinde kalsa Defender bunu silecek miydi çünkü karantinaya alınamadı diyor.
Sonrasında yaptıklarım;
Tam tarama ile offline tarama bir şey bulamadı.
Process Explorer'dan imzalara baktım, birkaç tane kernel seviyesi şeylerin yolları engellenmişti. Onlar hariç bulabildiğim tek şey.

1793028303835.webp


Oldu ve Webroot trojan olarak gösteriyor ama imzasına bakınca Microsoft Corp tarafından imzalanmış gözüküyor (hem PC'den hem de VirusTotal'dan baktım).
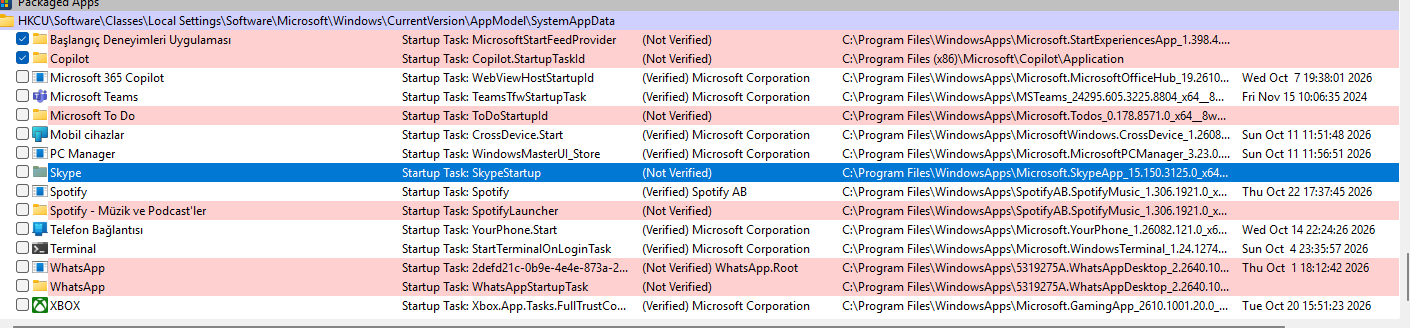
Sonra da Autoruns'tan baktım.
1793028397234.webp


Bunlar tek gözüme çarptı ve görev yöneticisinde.
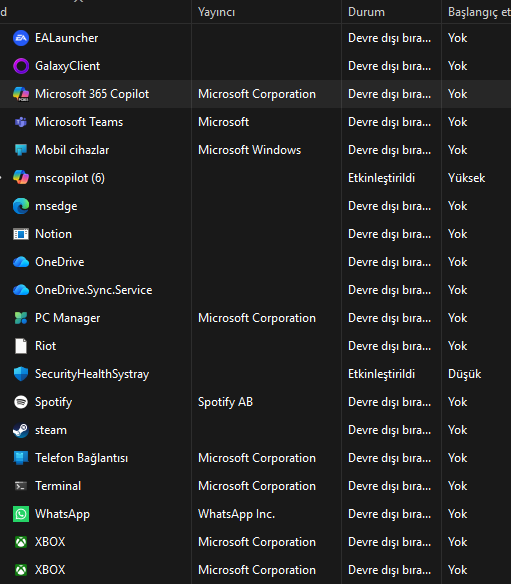
1793028449601.webp


Böyle gözüküyor Riot ve Notion silmiş olmama rağmen.

Dikkatimi çekenler;
Başka bir USB taktığımda ondan sonra wallpaper gitti, siyah oldu.
Process Explorer'da kırmızı olup kapananlardan bir tanesinin ismi farklıydı ama aniden kapandı ve yetişemedim incelemeye. Bir tane servisin ismiydi ama yanlış yazılmış gibiydi, emin değilim.

Hemen aklıma Malwarebytes indirmek geldi ama sanırım Türkiye'de yasaklanmış, indiremedim.

Çok uzun yazdım, kusura bakmayın ama endişeliyim. İndirdiğim her şeyi kontrol ederdim internette, bu yüzden virüsten korkmazdım ama en beklenmedik yerden geldi. Sizce ne yapmam lazım? Bana yardımcı olursanız çok sevinirim.
 
En temizi ve kafa rahat olsun diyorsan sistemi formatla. Beraberinde diğer diskleri de biçimlendirebilirsin.
Hiçbir dosyaya tıklamadım, trojan uyarısı verdiği gibi çıkardım flaşı. Gene de bir şey olmuş mudur? Bunun için 500 GB'lık dosyayı tekrar indirmek istemiyorum. İndirme hızım çok düşük. Bir de Bitdefender ücretsiz indirim mi işe yarar mı?
 
Son düzenleyen: Moderatör:
Process Explorer'da gozuken cok yuksek ihtimalle orijinal SecurityHealthSystray. Dijital imza gecerli, yalnizca 1 detection var o da muhtemelen false-positive. Daha da emin olmak icin ilgili dosyanin konumuna gidip hangi konumda yer aldigini kontrol edebilirsiniz. Orijinal Windows konumundaysa, rastgele garip bir klasorde falan degilse hicbir sorun yok,

Autoruns'ta sadece ufak bir kismi atmissiniz, attiginiz SS'te problemli bir girdi gozukmuyor.

Baslangic kisminda sildiginiz uygulamalarin gozukmesi de ayni sekilde normal. Silinmis uygulamalarin regedit'teki kalintilarindan dolayi hala o listede gozukebiliyorlar.

Su asamada HitmanPro ve Emsisoft Emergency Kit ile tarama yapmanizi oneririm. Bu ikisi de etkili ve oldukca faydali bagimsiz virus tarama araclari.

Sadece tarama yapmak icin bir antivirus indirmek zorunda degilsiniz, BitDefender Antivirus Free surekli olarak proaktif koruma saglamasi acisindan indirebilirsiniz ama. Ucretsiz olmasina ragmen basarili bir urundur.

Malwarebytes'i ise suradan indirebilirsiniz (Orijinal paket);

 
Process Explorer'da gozuken cok yuksek ihtimalle orijinal securityhealthsystray. Dijital imza gecerli, yalnizca 1 detection var o da muhtemelen false-positive. Daha da emin olmak icin ilgili dosyanin konumuna gidip hangi konumda yer aldigini kontrol edebilirsiniz. Orijinal Windows konumundaysa, rastgele garip bir klasorde falan degilse hiçbir sorun yok,

Autoruns'ta sadece ufak bir kısmı atmissiniz, attiginiz SS'te problemli bir girdi gozukmuyor.

Baslangic kisminda sildiginiz uygulamalarin gozukmesi de ayni sekilde normal. Silinmis uygulamalarin Regedit'teki kalintilarindan dolayi hala o listede gozukebiliyorlar.

Su asamada HitmanPro ve Emsisoft emergency kit ile tarama yapmanizi oneririm. Bu ikisi de etkili ve oldukca faydali bagimsiz virus tarama araclari.

Sadece tarama yapmak icin bir antivirus indirmek zorunda degilsiniz, BitDefender antivirus Free surekli olarak proaktif koruma saglamasi acisindan indirebilirsiniz ama. Ücretsiz olmasina ragmen basarili bir urundur.

Malwarebytes'i ise suradan indirebilirsiniz (orijinal paket);


Windows Defender mı iyi BitDefender mı bir de Hitman Pro ücretsiz sürümü tam tarama kapsıyor mu? ek olarak benim aklıma takılan ben herhangi bir dosya açmadım ve bu flashda en son 4 sene önce filan kullanılmıştır içinde 2 dosya tek vardı ve biri 2019'a aitti diğerini hatırlamıyorum, demek istediğim hiçbir dosya açmamama rağmen virüsün kopyalanma/bulaşma ihtimali var mı? ve flashı yok mu etmeliyim w11 pro kullanıyorum
Ekran görüntüsü 2026-10-26 203904.webp
1793036321110.webp

1793036422402.webp
1793036444958.webp
 
@Dokei, eski bir flash bellegin guncel bir sisteme ciddi ve komplike bir zararli bulastiracagini dusunmuyorum. Her ihtimale karsi HitmanPro ve EEK taramasi yapin dedim.

Windows Defender temel koruma gorevini yapiyor fakat BitDefender daha guclu ve daha dengeli bir motora sahip. Ayrica cogu senaryoda eger yanlis yapilandirma gibi bir durum yoksa false-positive verme orani da daha dusuk.

Hitman.Pro tam taramadan veya manuel spesifik lokasyon taramadan ziyade belirli malware'lerin tipik olarak bulastigi bolgeleri tariyor fakat gayet basarili bir yazilim. Emsisoft Emergency Kit'i ise ekstra olarak hem guclu dual-engine motoru icin hem de tam/manuel tarama destegi sundugu icin onerdim.

Flash bellek konusuna gelirsek, antivirus guncel ve aktifken takin, icindeki herhangi bir seyi calistirmayin henuz. Eger onemli bir dosya yoksa dogrudan bicimlendirip sifirlayin. Eger onemli dosyalariniz varsa guvenliginden emin olun ve onlari ayri bir yere yedekleyin, ardindan bicimlendirin.

Ayni sekilde, attiginiz ss'lerde de problemli bir sey gozukmuyor.
 
@Dokei, eski bir flash bellegin guncel bir sisteme ciddi ve komplike bir zararli bulastiracagini dusunmuyorum. Her ihtimale karsi HitmanPro ve eek taramasi yapin dedim.

Windows Defender temel koruma gorevini yapiyor fakat BitDefender daha guclu ve daha dengeli bir motora sahip. Ayrica cogu senaryoda eger yanlış yapilandirma gibi bir durum yoksa false-positive verme orani da daha dusuk.

Hitman. Pro tam taramadan veya manuel spesifik lokasyon taramadan ziyade belirli Malware'lerin tipik olarak bulastigi bolgeleri tariyor fakat gayet basarili bir yazilim. Emsisoft emergency Kit'i ise ekstra olarak hem guclu Dual-Engine motoru icin hem de tam/manuel tarama destegi sundugu icin onerdim.

Flash bellek konusuna gelirsek, antivirus guncel ve aktifken takin, icindeki herhangi bir seyi calistirmayin henuz. Eger onemli bir dosya yoksa dogrudan bicimlendirip sifirlayin. Eger onemli dosyalariniz varsa guvenliginden emin olun ve onlari ayri bir yere yedekleyin, ardindan bicimlendirin.

Ayni sekilde, attiginiz SS'lerde de problemli bir şey gozukmuyor.

1793039951040.webp


Teşekkür ederim hocam ilgilendiğiniz için ben de eski bir virüsün W11Pro'ya sızacağını düşünmüyorum her türlü taramayı da yaptım neredeyse hoşumada gitti böyle şeylerle uğraşmak biraz, sanki suçlu arıyormuşsun gibi .d sınav senem diye es geçeceğim bu durumu olası bir anormal bir durum ile karşılaşırsam yazarım buraya, bir daha da benim olmayan flashı açmam pcde. ek olarak yapmamı önerdiğiniz bir şey var mıdır?(flashla uğraşmıcam içinde 2 dosya tek vardı zaten) yoksa da tekrardan çok teşekkür ederim.
 
@Dokei, rica ederim. Muhtemelen olayin basinda ya false-positive durumu yasandi ya da zaten basit bir malware'di ve Defender sistemi kompromize etmesini zaten engelledi.

EEK + HitmanPro taramalari temiz, Autoruns ve Process Explorer'da supheli girdi yok. Hesaplarinizda da anormal aktiviteler yasanmiyorsa daha da korkacak bir sey oldugunu dusunmuyorum. Ek olarak genel onerilerim;

1.Tarayicida uBlock Origin veya benzeri bir eli yuzu duzgun ad-blocker kullanin.
2.Bilgisayardaki onemli ve kritik verilerinizi dogru ve duzenli sekilde yedekleyin. Hem sanal hem de fiziksel kopyalari olsun mumkunse.
3.Dandik sifreler kullanmayin, her platformda ayni sifreyi kullanmayin, daima guclu ve benzersiz sifreler kullanin. Ayrica yillarca ayni sifreyi kullanmayin, duzenli periyodlarla degistirin. (Dilerseniz bir Password Manager da kullanabilirsiniz, size kalmis)
4.Sifrelerinizi tarayicilara kaydetmeyin. Browser Hijacking senaryolarinda bu oldukca tehlikeli bir davranis.
5.Onemli hesaplarinizda 2FA'yi etkin bulundurun, mumkunse Authenticator uygulamalari uzerinden etkinlestirin.
5.Epic Games, Steam, Google gibi hesaplarinizin aktif oturumlarini, aktivitelerini arada sirada kontrol edin, anormal bir oturum gorur gormez sonlandirin.
6.Isletim sistemini ve tarayicilarinizi guncel tutun. Windows Update'e gelen her guncellemeyi yapmak zorunda degilsiniz, ornegin onizleme guncellemelerini kurmaniz zorunlu degil fakat aylik gelen, (Patch Tuesday) dedigimiz guvenlik guncellestirmelerini es gecmeyin.


Bir de guvenlikle alakasiz ama sistemde kullanmadiginiz gereksiz uygulamalari kaldirmanizi oneririm. Microsoft To Do, Microsoft Teams, Skype vesaire; bu tarz debloat programlari kullanmiyorsaniz bosu bosuna sistemde durup kalabalik yapmasina gerek yok.