


Konu Başlıkları Gizle
Son dönemde X.com’dan gelmiş gibi görünen, “We noticed a login to your account from a new device” başlıklı sahte e-postalara dikkat edin.
Elime ulaşan örnek, ilk bakışta oldukça gerçekçi hazırlanmış. Ancak mail başlıkları ve içindeki bağlantılar incelendiğinde bunun X tarafından gönderilmediği açıkça görülüyor.
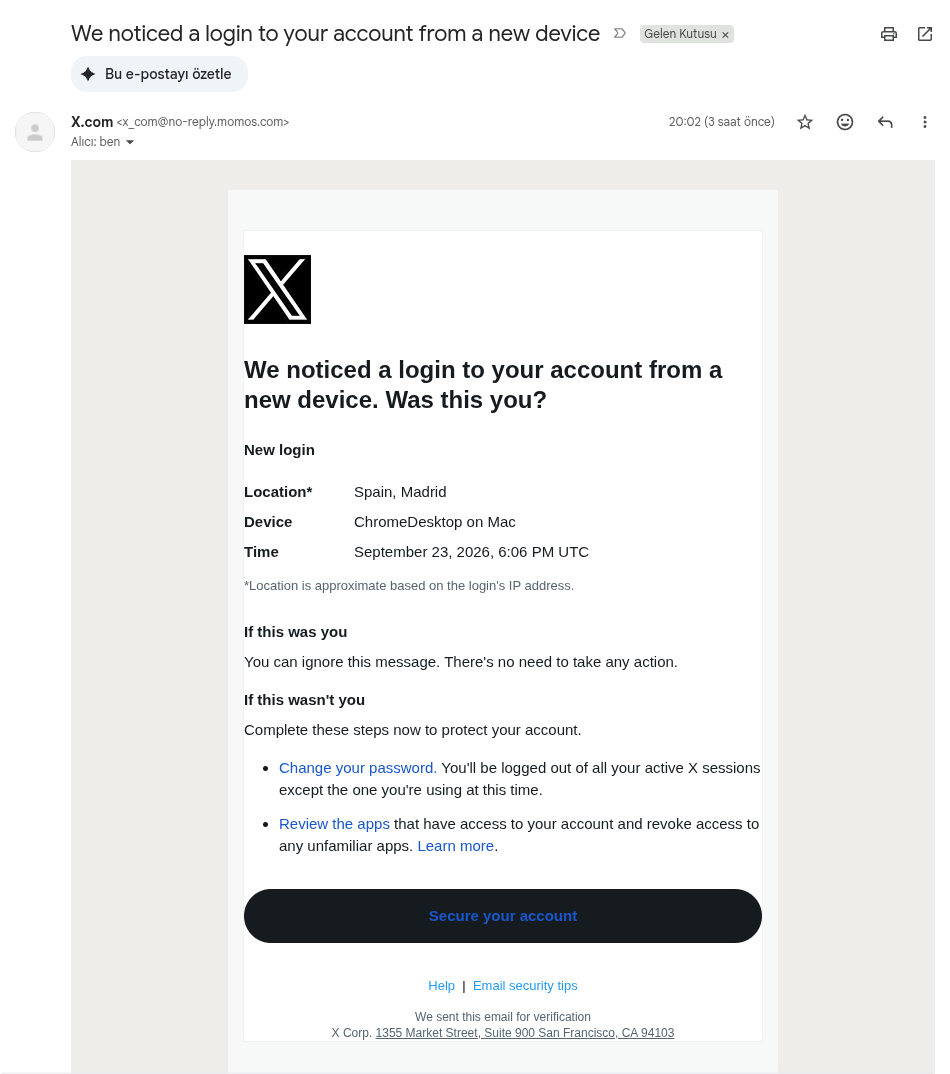
Mailde görünen gönderen adı:
Mail başlıklarında SPF, DKIM ve DMARC kontrollerinin geçtiği görülüyor. Ancak bu doğrulamalar momos.com alan adı için yapılmış. Yani mesaj gerçekten bu altyapıdan gönderilmiş olabilir; fakat gönderenin X olduğu anlamına gelmiyor.
Bu, phishing maillerinde sık görülen önemli bir ayrıntı.
Maildeki “Change your password”, “Review the apps” ve “Secure your account” bağlantıları doğrudan x.com adresine gitmek yerine şu altyapı üzerinden yönlendiriliyor:
Mailin içindeki X logosu/görseli:
Bu yöntem özellikle tehlikeli çünkü kullanıcı gerçek bir hesap güvenliği uyarısı gördüğünü düşünüp maildeki butona basarak sahte X giriş sayfasına yönlendirilebilir.
Hesabınızı kontrol etmek için tarayıcıya adresi kendiniz yazarak:
 x.com
adresine girin ve hesabınızın güvenlik ayarlarını buradan kontrol edin. X de güvenlik tavsiyelerinde şüpheli girişlerde doğrudan X.com'a gitmenizi ve X dışındaki sitelerde şifre girmemenizi söylüyor.
Maildeki bağlantıya tıklayıp şifrenizi girdiyseniz, X şifrenizi hemen değiştirin, açık oturumları kontrol edin ve iki aşamalı doğrulamayı etkinleştirin.
Özet: Mail tasarımı X'in gerçek güvenlik bildirimlerini taklit ediyor ancak gönderen alan adı X.com değil ve güvenlik bağlantıları da X.com'a gitmiyor. Bu nedenle phishing olarak değerlendirilmelidir.
Güncelleme:
Konuyla ilgili hem Momos hem de Sendgrid uyarıldı. Mail ayrıca Google'a oltalama saldırısı olarak da raporlandı.
Elime ulaşan örnek, ilk bakışta oldukça gerçekçi hazırlanmış. Ancak mail başlıkları ve içindeki bağlantılar incelendiğinde bunun X tarafından gönderilmediği açıkça görülüyor.
Mail neden sahte?
1. Gönderen adresi X.com değil
Mailde görünen gönderen adı:
Ancak gerçek gönderen adresi:
X'in resmi yardım sayfasına göre X yalnızca @X.com veya @e.X.com uzantılı adreslerden e-posta gönderiyor.
2. SPF/DKIM/DMARC başarılı olması mailin X'ten geldiği anlamına gelmiyor
Mail başlıklarında SPF, DKIM ve DMARC kontrollerinin geçtiği görülüyor. Ancak bu doğrulamalar momos.com alan adı için yapılmış. Yani mesaj gerçekten bu altyapıdan gönderilmiş olabilir; fakat gönderenin X olduğu anlamına gelmiyor.
Bu, phishing maillerinde sık görülen önemli bir ayrıntı.
3. “Şifrenizi değiştirin” bağlantısı X.com'a gitmiyor
Maildeki “Change your password”, “Review the apps” ve “Secure your account” bağlantıları doğrudan x.com adresine gitmek yerine şu altyapı üzerinden yönlendiriliyor:
Bağlantı içinde çok uzun bir upn parametresi bulunuyor ve hedef adres kullanıcıya görünmüyor.
4. Mailde kullanılan görseller de X.com alan adından gelmiyor
Mailin içindeki X logosu/görseli:
adresinden çekiliyor.
Mailin içeriği ne diyor?
Mail, hesabınıza Madrid/İspanya'dan yeni bir cihazla giriş yapıldığını söylüyor:- Konum: Spain, Madrid
- Cihaz: ChromeDesktop on Mac
- Zaman: 23 Eylül 2026, 18:06 UTC
Bu yöntem özellikle tehlikeli çünkü kullanıcı gerçek bir hesap güvenliği uyarısı gördüğünü düşünüp maildeki butona basarak sahte X giriş sayfasına yönlendirilebilir.
Ne yapmalısınız?
Bu tür bir mail aldıysanız maildeki hiçbir bağlantıya tıklamayın.Hesabınızı kontrol etmek için tarayıcıya adresi kendiniz yazarak:
X. Olan biten burada
Flaş haberlerden eğlenceye, spordan politikaya, haberin tamamını canlı yorumlarla alın.
adresine girin ve hesabınızın güvenlik ayarlarını buradan kontrol edin. X de güvenlik tavsiyelerinde şüpheli girişlerde doğrudan X.com'a gitmenizi ve X dışındaki sitelerde şifre girmemenizi söylüyor.
Maildeki bağlantıya tıklayıp şifrenizi girdiyseniz, X şifrenizi hemen değiştirin, açık oturumları kontrol edin ve iki aşamalı doğrulamayı etkinleştirin.
Özet: Mail tasarımı X'in gerçek güvenlik bildirimlerini taklit ediyor ancak gönderen alan adı X.com değil ve güvenlik bağlantıları da X.com'a gitmiyor. Bu nedenle phishing olarak değerlendirilmelidir.
Güncelleme:
Konuyla ilgili hem Momos hem de Sendgrid uyarıldı. Mail ayrıca Google'a oltalama saldırısı olarak da raporlandı.
Son düzenleme:


